Una persona sblocca ogni gate
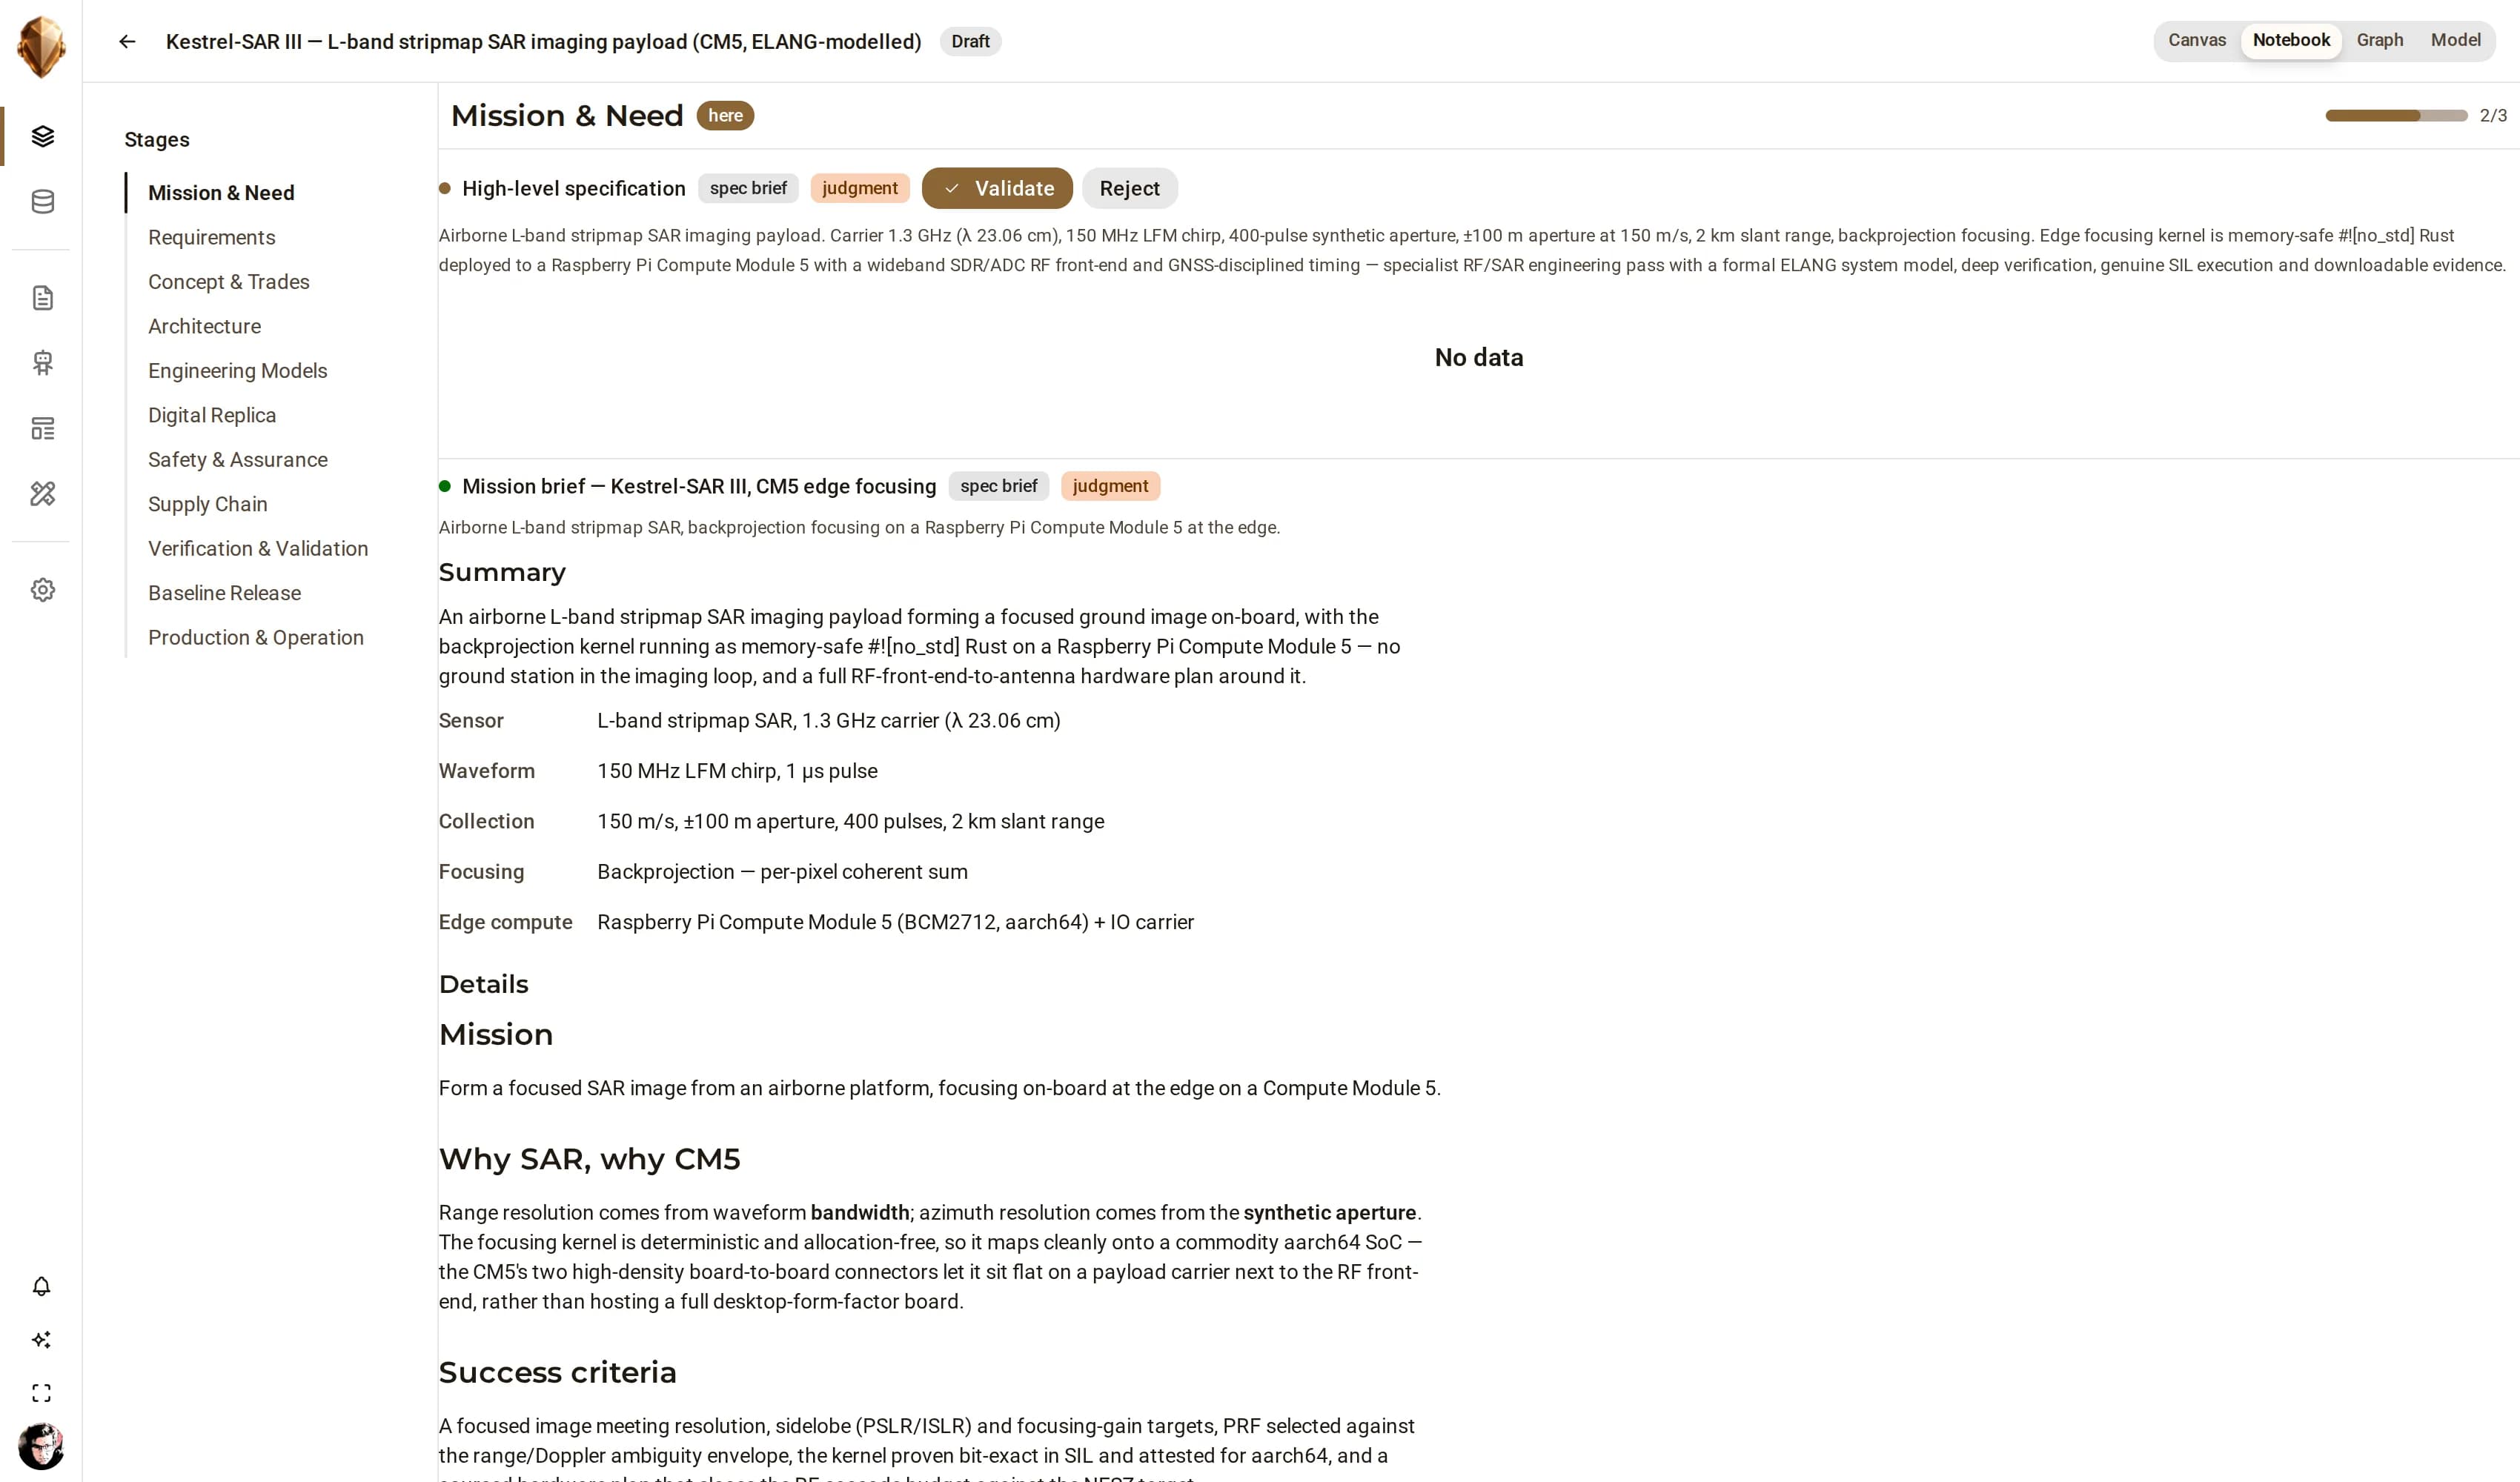
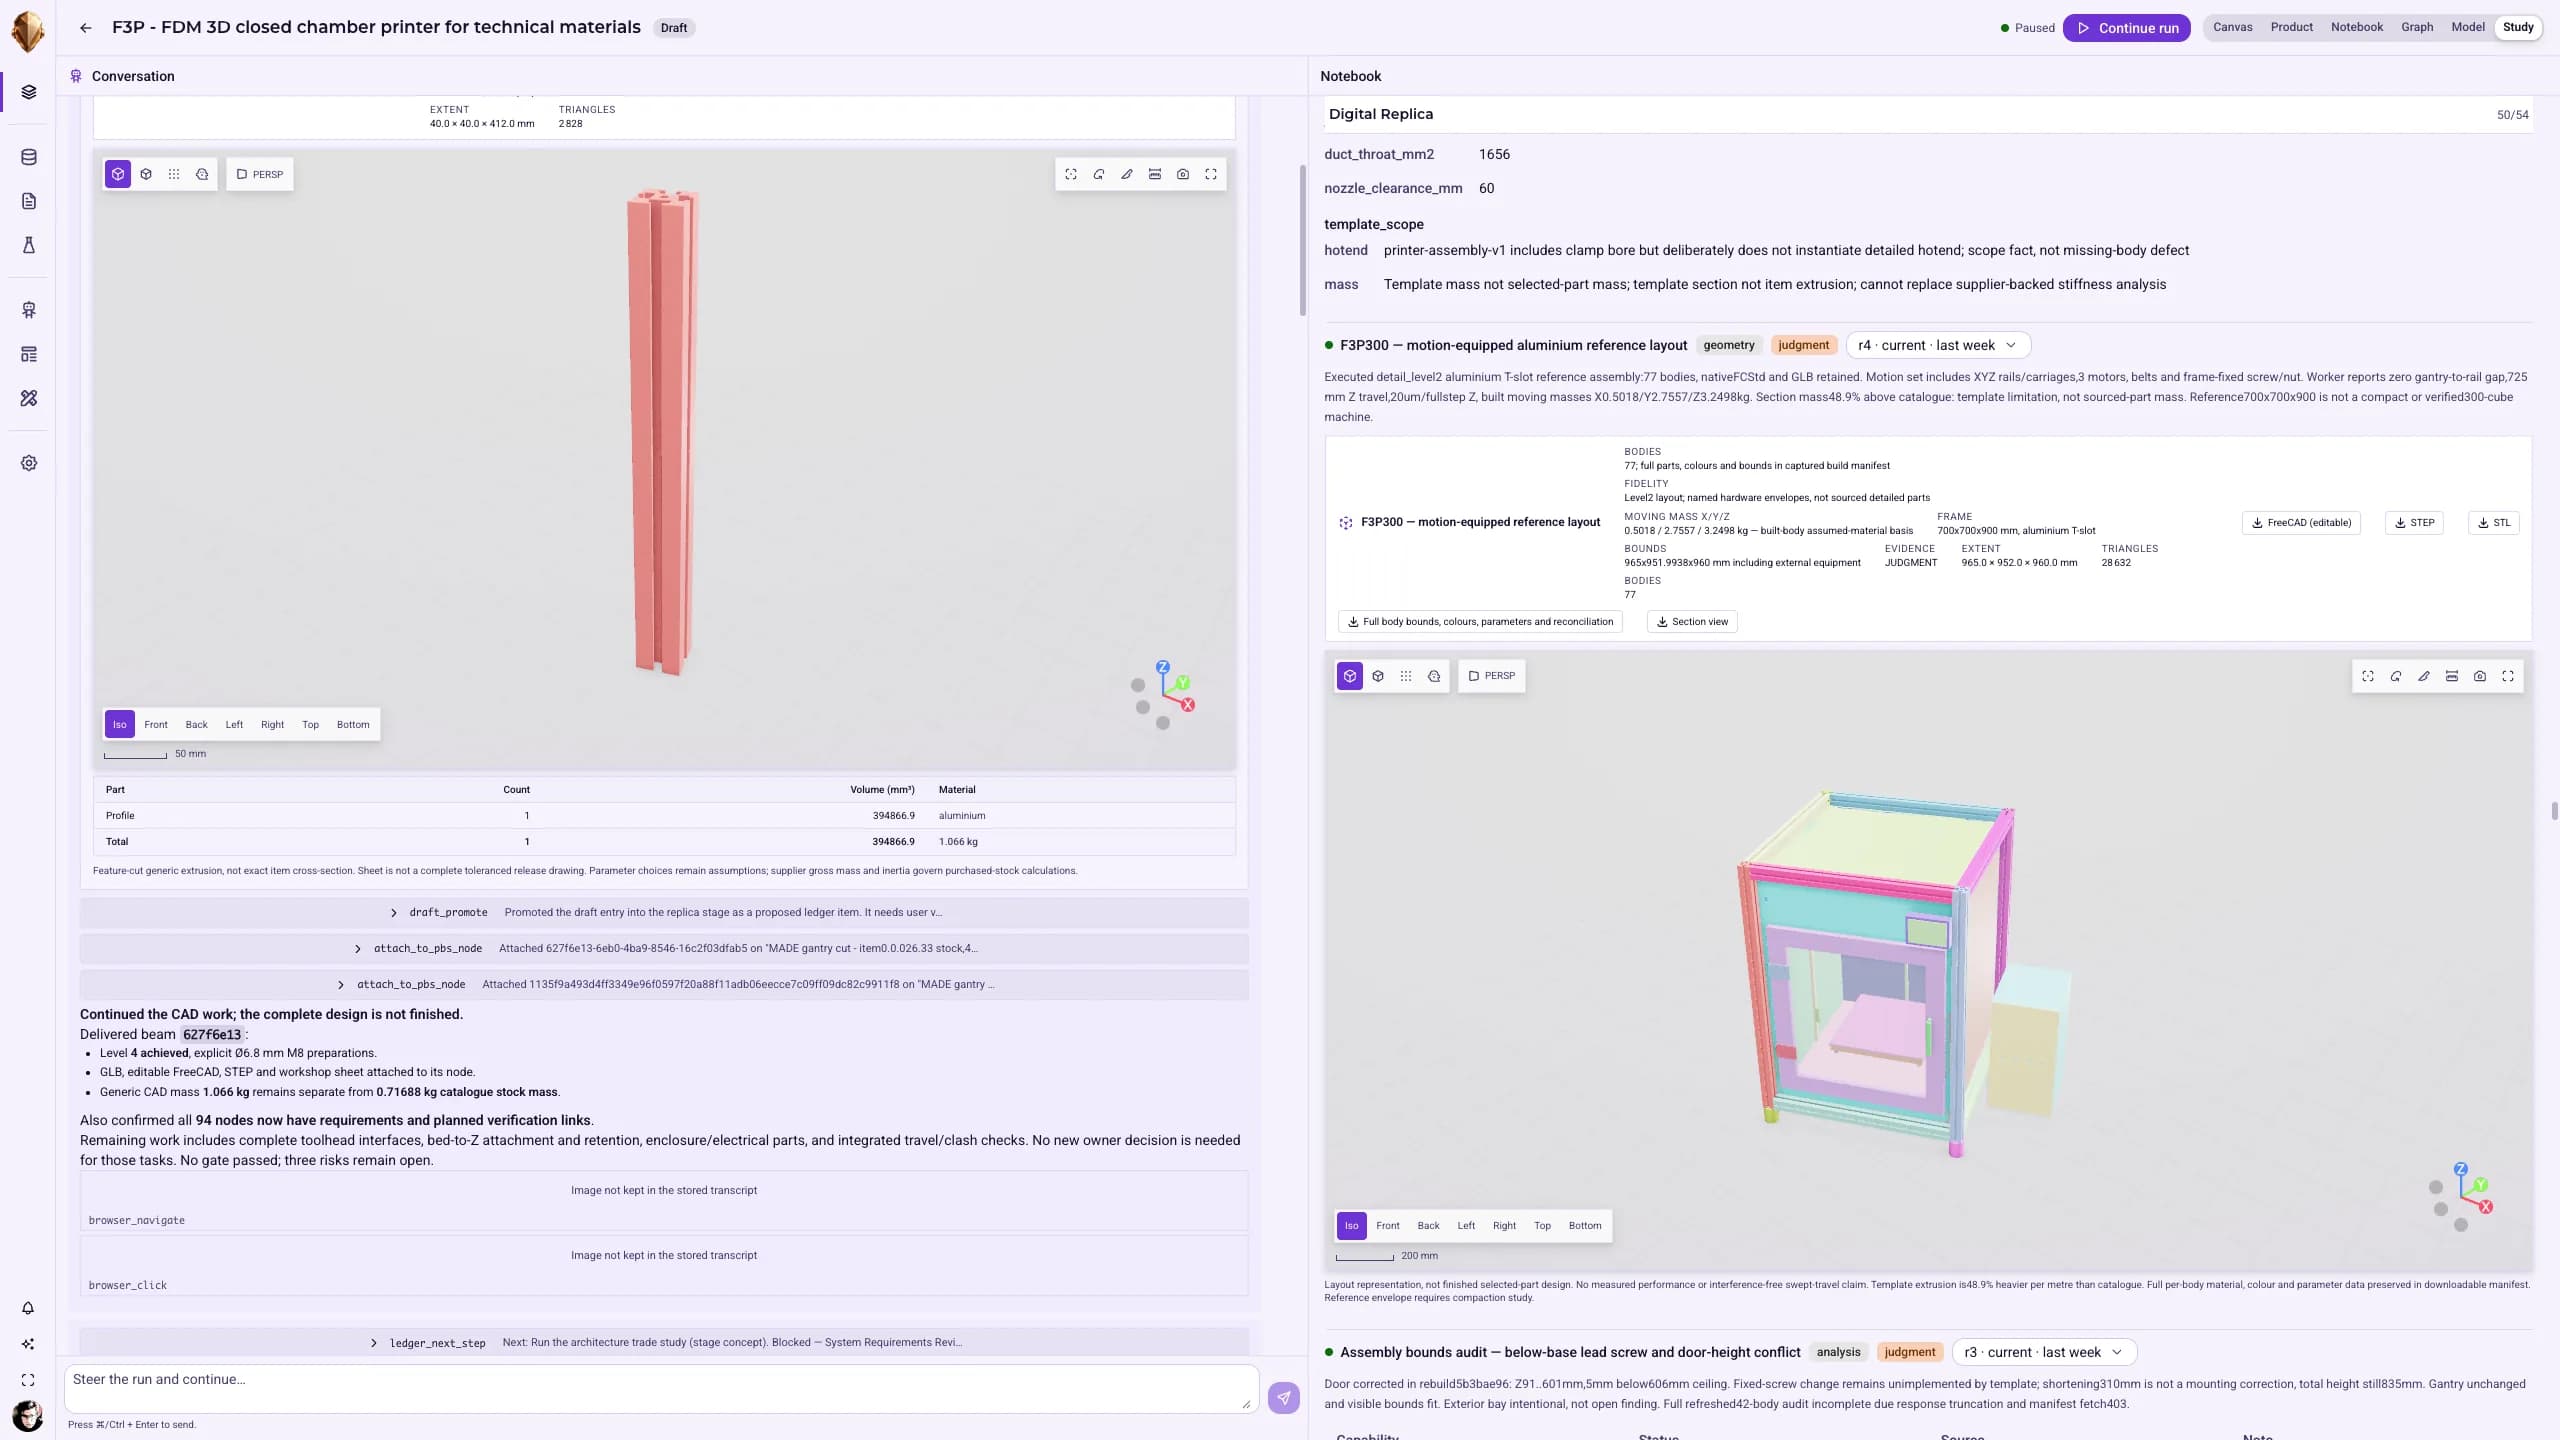
L’agente lavora il ledger fase per fase e si ferma a ogni gate di revisione finché gli elementi a monte non sono validati dall’utente rispetto a criteri espliciti. Propone; una persona convalida. Nessun gate si supera da solo.
SRR · PDR · CDR · TRR · PRRStato e revisione su ogni elemento
Ogni elemento si muove da draft → proposed → agent_validated → user_validated, porta con sé una revisione, e nomina il proprio tipo di artefatto. agent_validated significa in attesa di una persona; user_validated è la firma della persona sul record.
Sostituisci con una motivazione, l’obsolescenza segue
Sostituire un elemento richiede una motivazione scritta, e modificarne il contenuto segna come obsoleto tutto ciò che è raggiungibile in avanti lungo gli archi produces — così niente poggia silenziosamente su una fondazione spostata.
Evidenza che puoi difendere
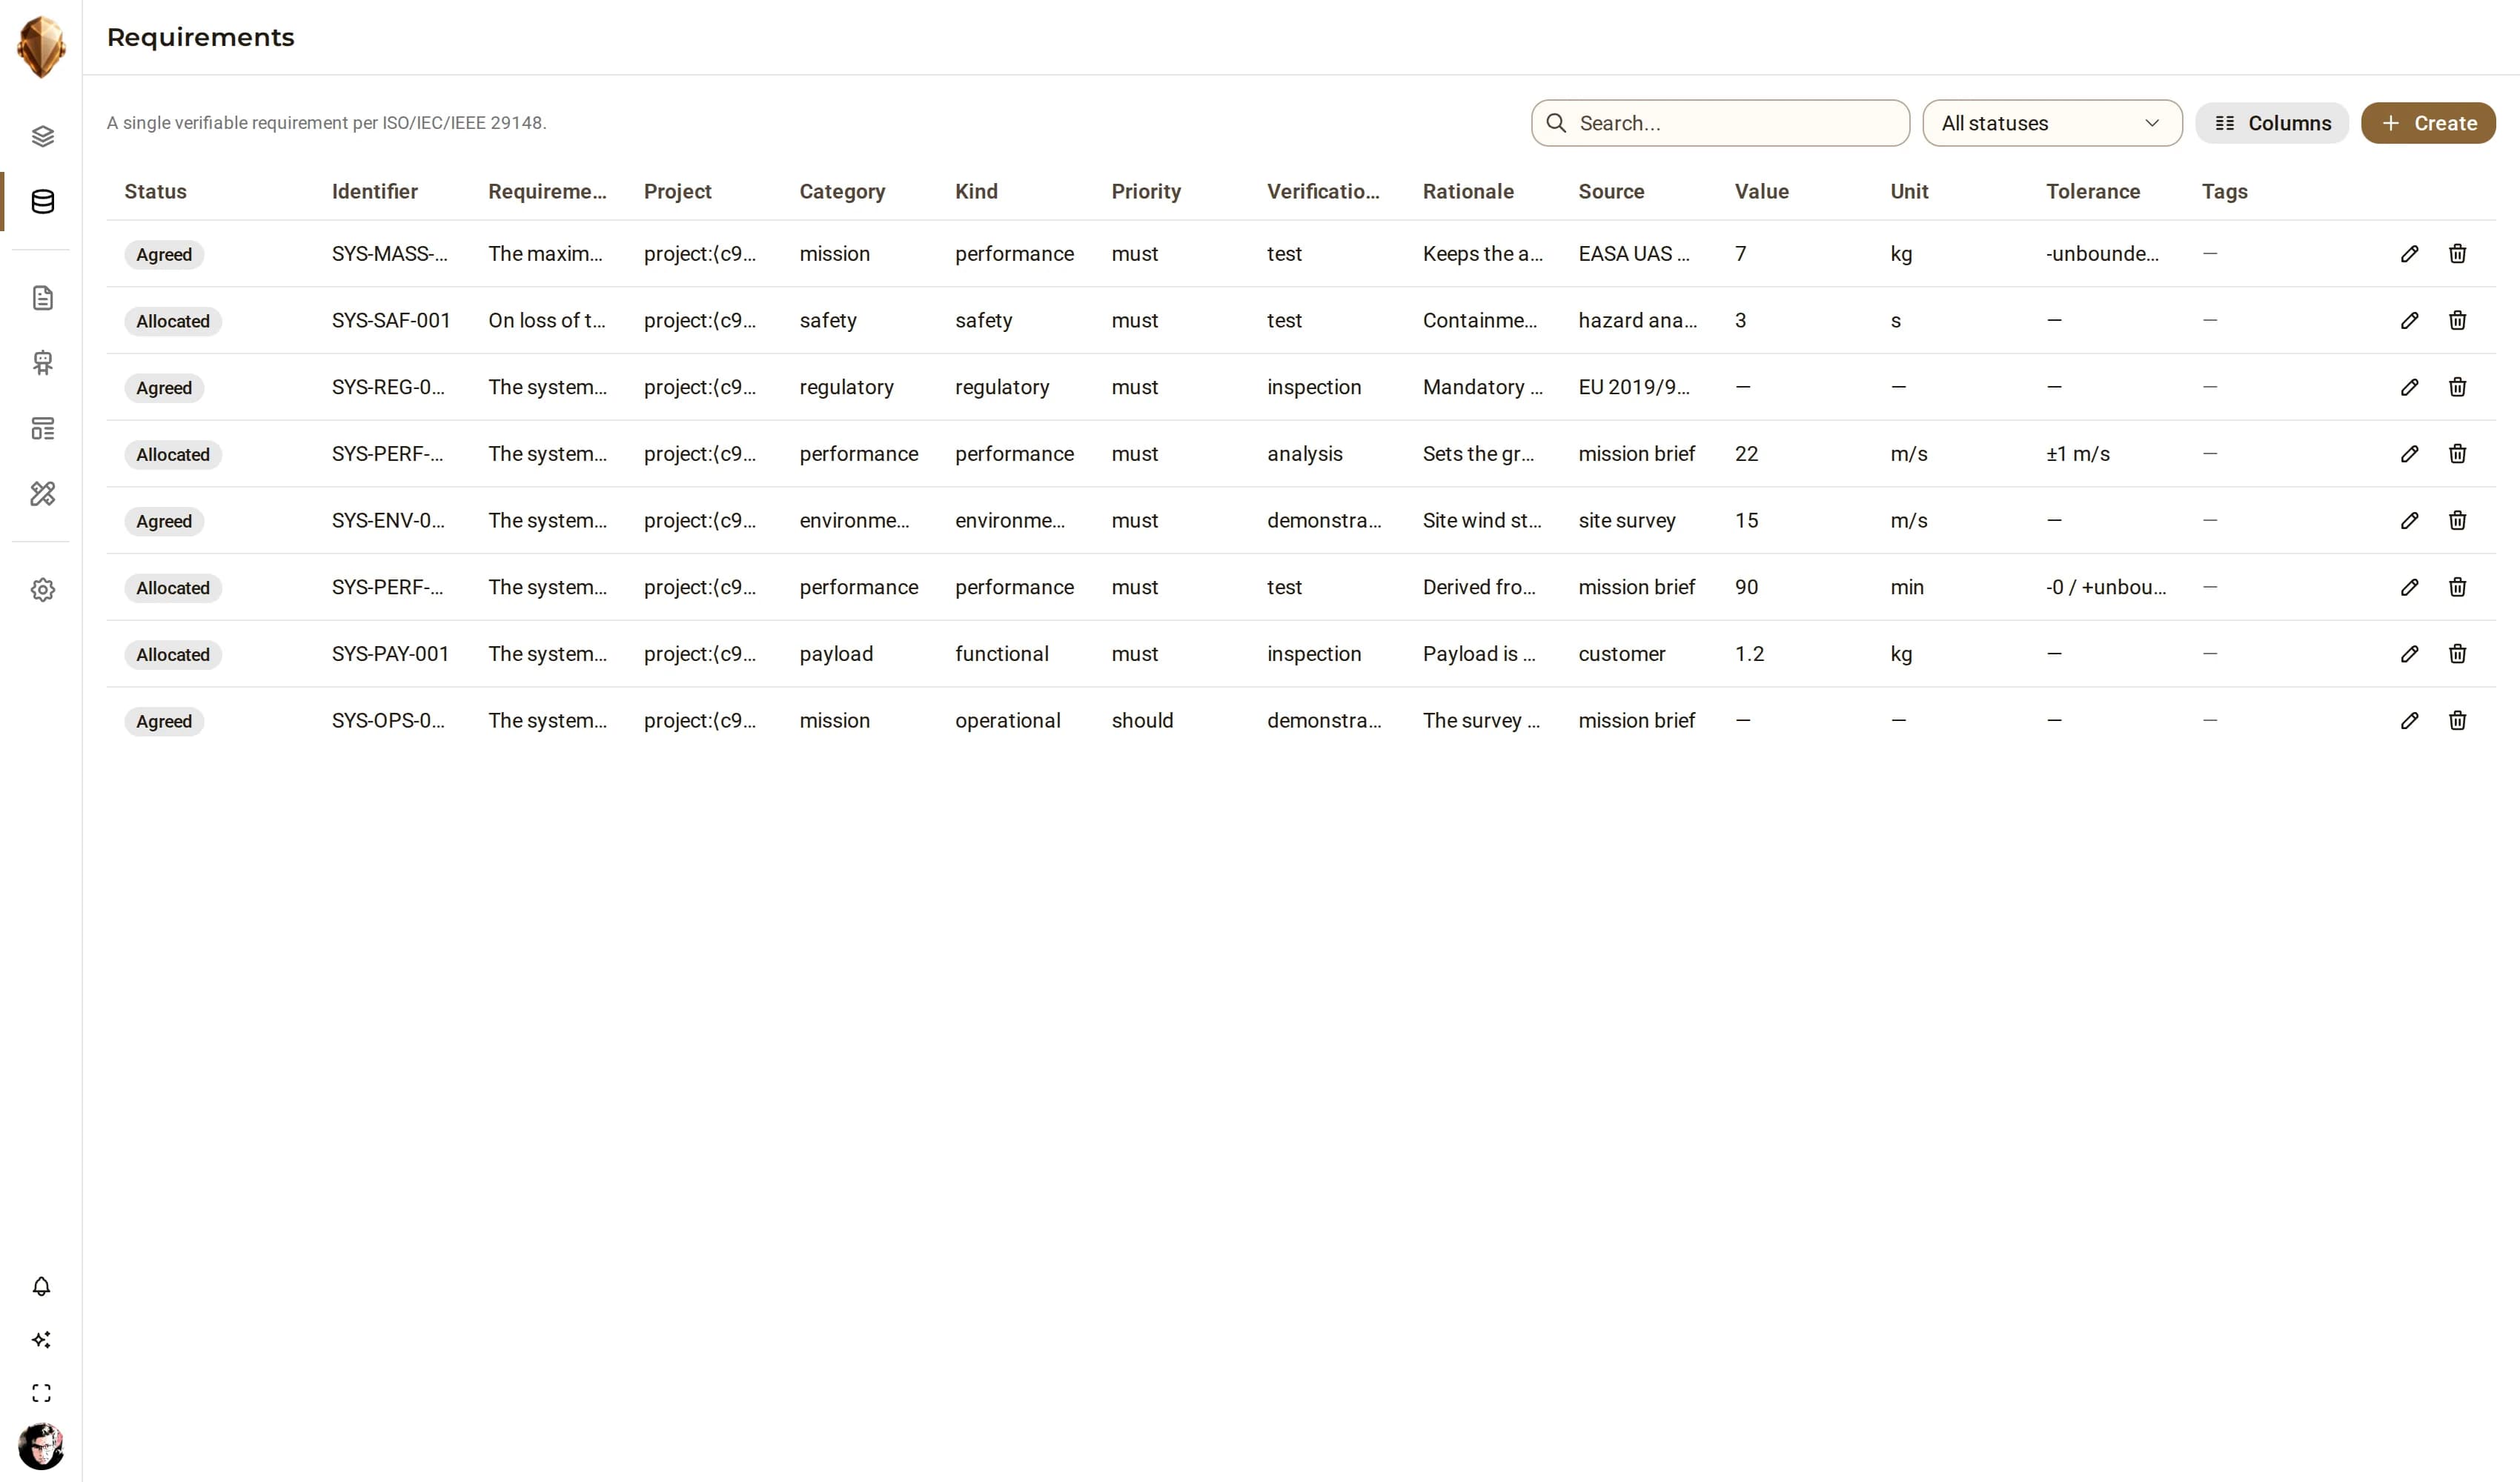
Un requisito non può chiudersi su un’evidenza più debole di quanto il suo metodo di verifica richieda — UNKNOWN blocca la chiusura senza appello. I ruoli sono admin, user e viewer, con una policy di autonomia per utente su ciò che l’agente può fare senza supervisione.
Il ciclo di vita è lo standard
Le undici fasi prendono il nome dai processi ISO/IEC/IEEE 15288, i requisiti seguono ISO/IEC/IEEE 29148 e l’architettura segue ISO/IEC/IEEE 42010. Il Pacchetto dati tecnico è l’artefatto di rilascio, non un ripensamento aggiunto alla fine.
ISO/IEC/IEEE 15288 · 29148 · 42010Ogni capacità è un endpoint
La stessa API REST usata dal front end del prodotto è quella su cui costruisci. Il ledger è esposto tramite un unico endpoint MCP di circa trenta strumenti, e la CLI dje guida l’agente direttamente da un terminale, così un’esecuzione appartiene a una pipeline con la stessa facilità con cui appartiene al browser.
REST · MCP · CLISelf-hosted per impostazione predefinita
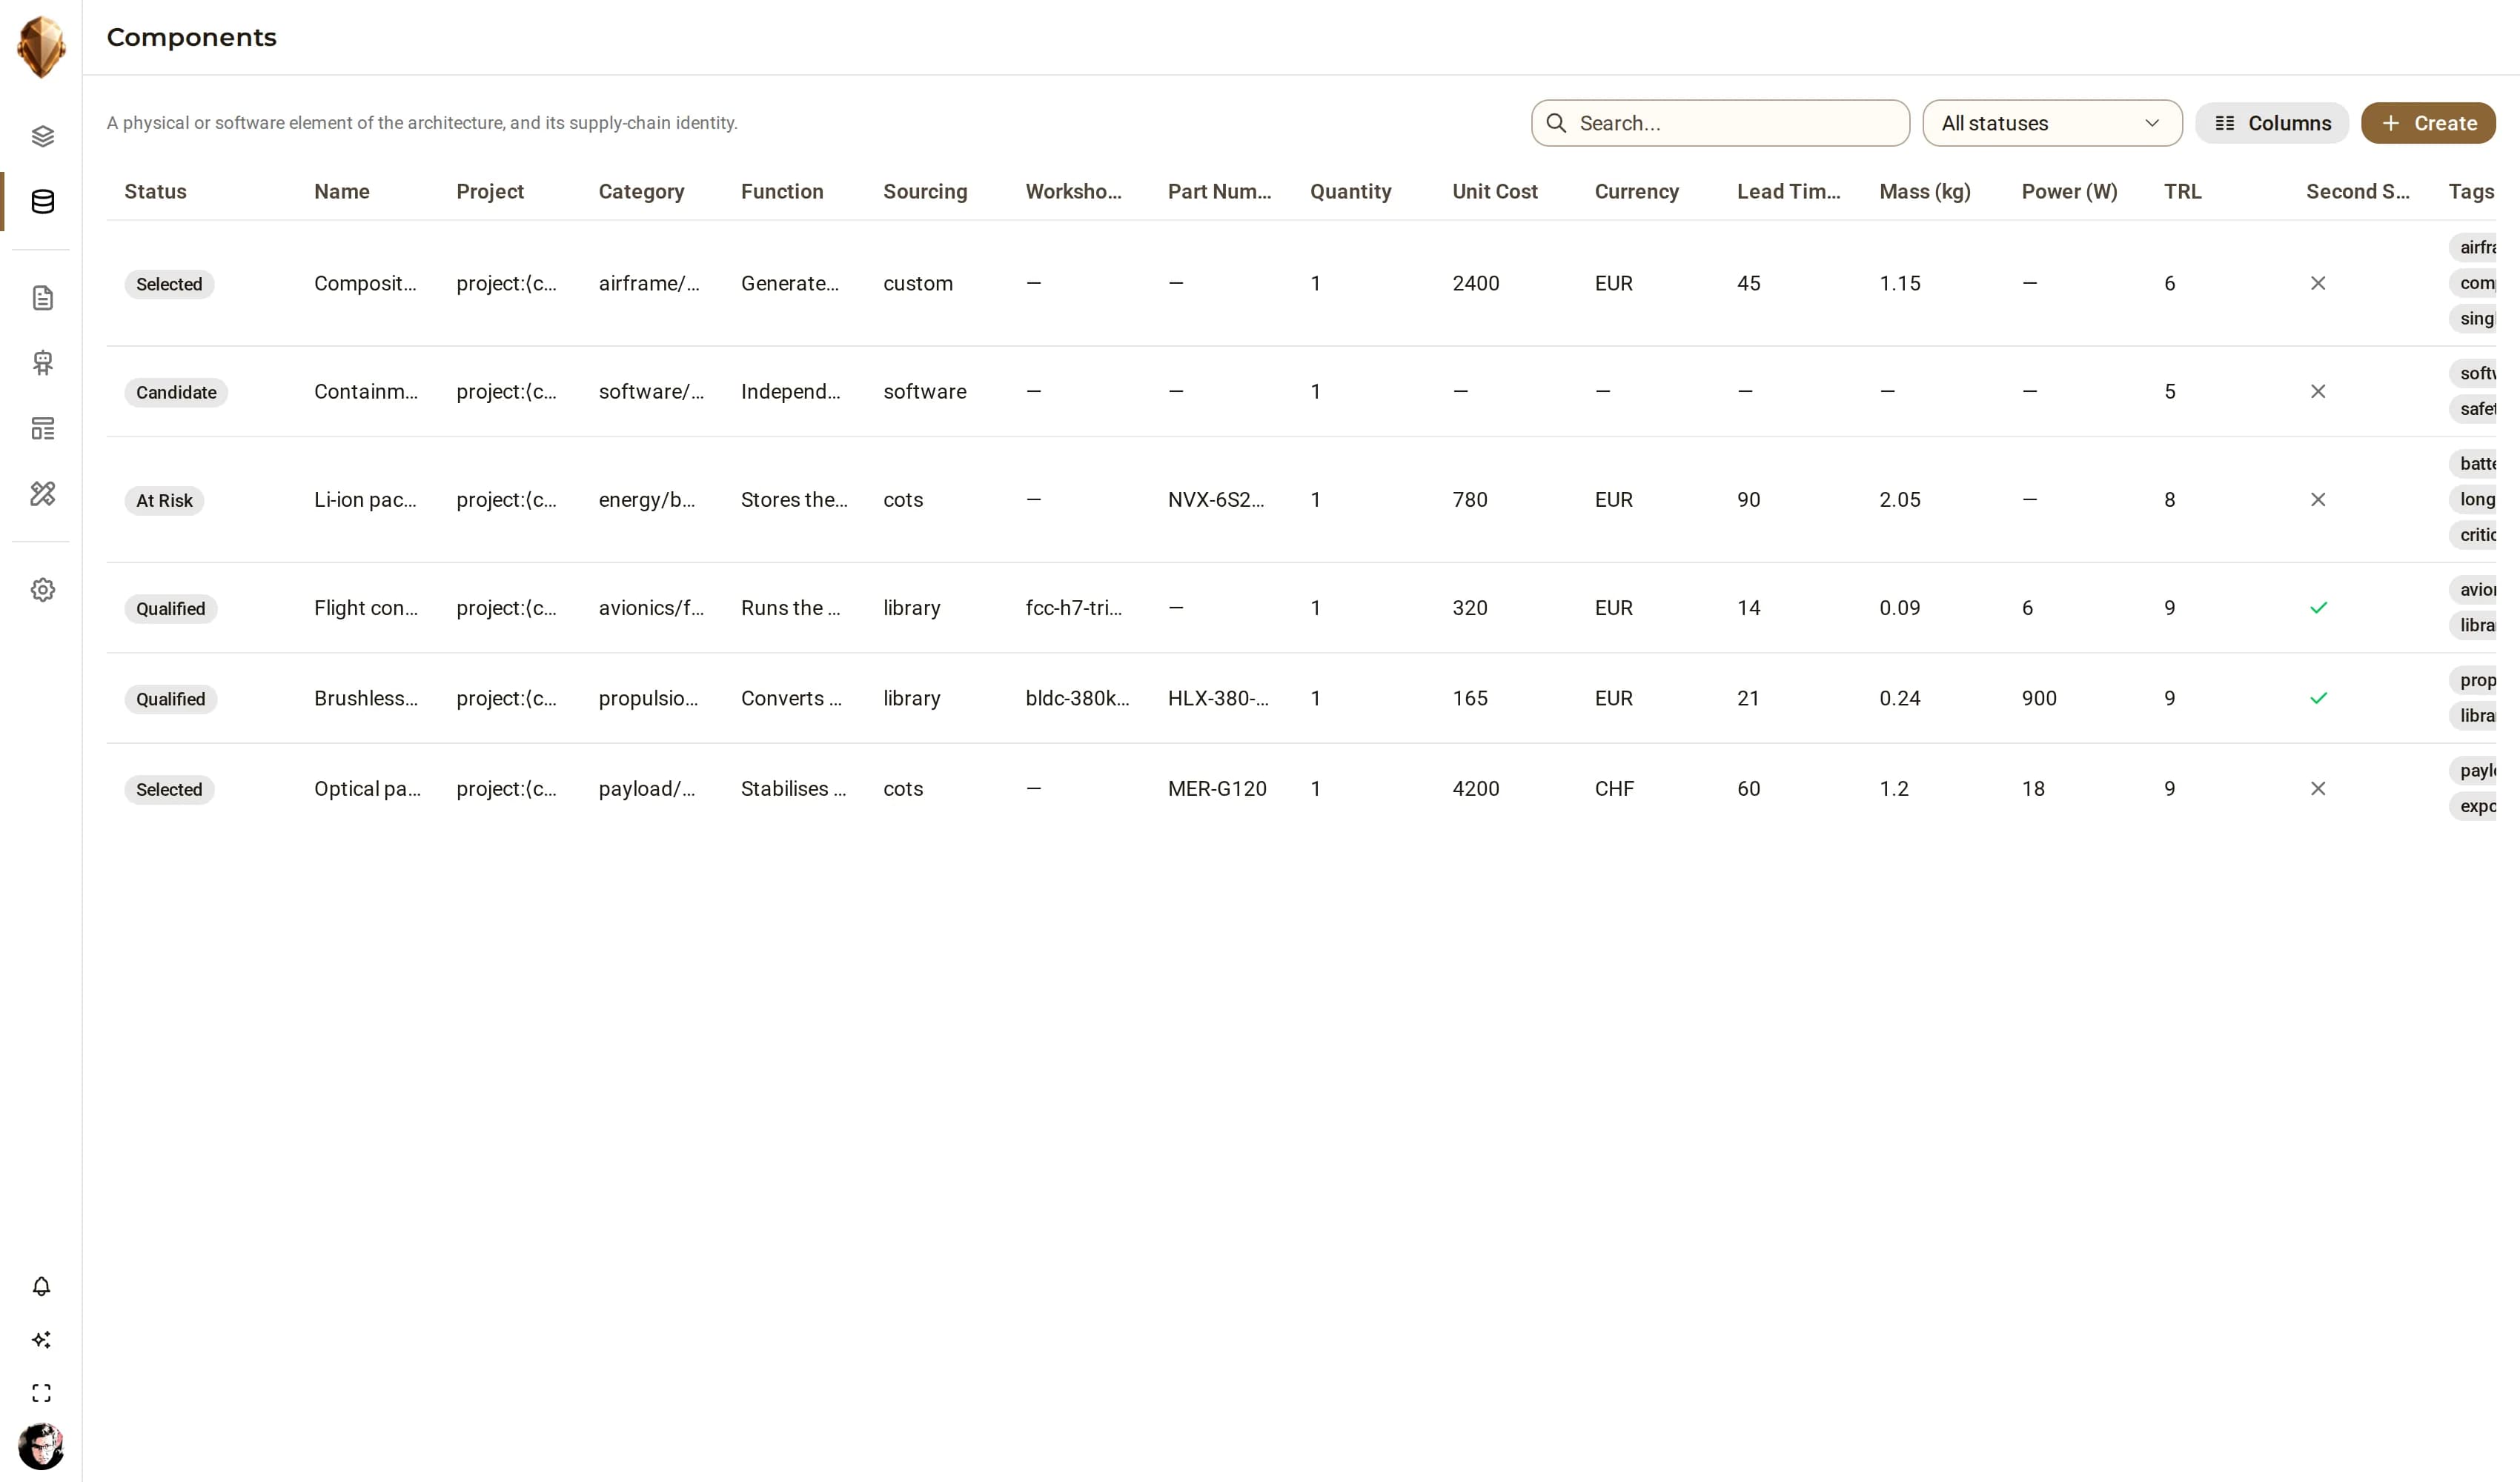
Uno stack Docker Swarm — l’applicazione Bun su React 19, sostenuta da SurrealDB per grafo, vettori e full-text in un unico store — dietro il tuo reverse proxy. I tuoi dati e il tuo filo restano sulla tua infrastruttura.
Docker SwarmSegreti sigillati, autenticazione esplicita
L’autenticazione è JWT su OIDC; token API con ambito e lunga durata mettono in sicurezza l’automazione. Le credenziali dei connettori e altri segreti sono sigillati a riposo con AES-256-GCM e non vengono mai restituiti al browser — niente condivide una chiave unica per tutto.
AES-256-GCMCosa non fa
Non predice né prevede: il ledger registra ciò che è stato stabilito e con quale forza. L’agente non supera mai un gate da solo. E un requisito il cui sostegno è ancora UNKNOWN non può essere chiuso — un’evidenza debole viene lasciata visibile come tale invece di essere promossa per far sembrare pronto un gate.
 Djinious